Ces derniers mois, un constat revient systématiquement dans les échanges avec les équipes sécurité, trésorerie ou IT : le SWIFT CSP n’est plus un simple exercice de conformité. Il est devenu un moment de vérité, où se cristallisent à la fois les contraintes réglementaires, la complexité des architectures et la capacité réelle des organisations à sécuriser leurs flux critiques.
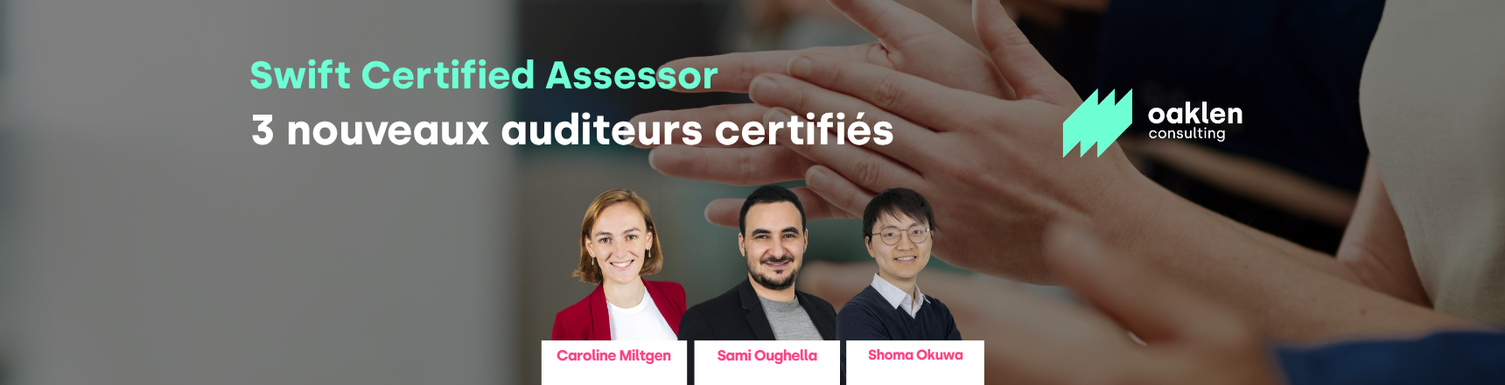
C’est dans ce contexte qu’Oaklen et Utsit annoncent la certification de trois nouveaux auditeurs CSP : Caroline Miltgen, Sami Oughella et Shoma Okuwa. Un renforcement qui répond directement à une évolution du marché.
Depuis 2016, le Customer Security Programme de Swift structure les exigences de cybersécurité pour l’ensemble de la communauté financière. Chaque année, les organisations doivent démontrer leur conformité au Customer Security Controls Framework (CSCF). Mais sur le terrain, le sujet a changé de nature. Les architectures se sont complexifiées, les flux sont devenus plus critiques et les exigences plus précises. Résultat : les évaluations indépendantes CSP sont de plus en plus sollicitées, non seulement pour valider une conformité, mais pour apporter une lecture claire de la posture de sécurité.
« Nos clients attendaient ce renforcement de nos capacités avec impatience », explique Olivier Ringard, Associé chez Utsit. « La certification de Caroline Miltgen, Sami Oughella et Shoma Okuwa nous permet aujourd’hui de répondre à un volume de demandes plus important, tout en maintenant le niveau d’exigence attendu. »
Derrière le CSP, il n’existe pas une seule réalité, mais une multitude de configurations : entreprises corporates opérant leurs paiements à l’international, éditeurs de TMS intégrant des connectivités Swift, établissements bancaires avec des architectures hybrides. À cela s’ajoutent les différents modèles de connexion — A1, A2, A3, A4 ou B — qui conditionnent directement les contrôles applicables. Dans ce contexte, l’enjeu n’est pas simplement d’augmenter la capacité d’audit, mais de préserver une approche sur-mesure, capable d’adapter l’évaluation à la réalité technique et opérationnelle de chaque organisation.
Un des points de friction les plus fréquents côté clients reste le même : le CSP est souvent perçu comme une contrainte lourde, mobilisant des ressources importantes. Mais bien utilisé, il peut devenir un véritable outil de pilotage : structurer sa démarche de sécurité, prioriser les risques réellement critiques, éviter les efforts inutiles. « Nous comprenons les enjeux de conformité, mais aussi les contraintes opérationnelles et les défis techniques auxquels nos clients font face », poursuit Olivier Ringard. « Notre objectif est justement de transformer cette obligation en opportunité d’amélioration continue. »
Avec trois auditeurs certifiés supplémentaires, Oaklen et Utsit renforcent leur capacité à accompagner les entreprises corporates, les éditeurs de Treasury Management Systems et les établissements bancaires, quelle que soit leur architecture. Concrètement, cela se traduit par plus de disponibilité, une meilleure capacité à absorber les demandes, et un accompagnement structuré — depuis l’évaluation jusqu’à la préparation de l’attestation dans l’outil KYC Security Attestation.
Dans le cadre du programme CSP, la communication autour des certifications est strictement définie. Les équipes d’Oaklen et Utsit incluent des auditeurs certifiés Swift (Swift Certified Assessor) dans le domaine du Customer Security Programme Assessment, conformément aux exigences du Swift Partner Programme — une mention qui atteste de la qualification des auditeurs, sans engager la responsabilité de Swift dans les missions réalisées.
Au-delà de l’annonce, ce renforcement dit quelque chose de plus large : la sécurité des paiements n’est plus un sujet périphérique. Elle est devenue une condition d’exécution, et dans ce contexte, la qualité de l’évaluation — sa rigueur, son indépendance, sa compréhension des architectures — devient presque aussi stratégique que les contrôles eux-mêmes.